記事一覧
「鍵マークがあるから安全」は間違い? 本物そっくりの偽サイトを見破る方法
「鍵マークがあるから安全」は間違い? 本物そっくりの偽サイトを見破る方法
「ご注文の商品の配送に問題があります」
「カードの不正利用を検知しました。ご本人確認をお願いします」
こんなメールやSMSが届いて、ドキッとした方もいるかもしれません。
リンクを開くと、いつも使っている通販サイトやカード会社と同じ画面が出てきます。
ロゴも色も文章も、本物そっくりです。
これが、「フィッシング詐欺」に使う偽サイトです。
フィッシング対策協議会によると、2026年9月の1か月だけで、フィッシングの報告は94,661件ありました。
前の月より約15%多く、悪用された会社やサービスの名前は105にのぼります。
Amazonをかたるものが、全体の約3割です。
この記事では、毎日Webサイトを作っている制作会社の立場から、偽サイトがなぜ本物そっくりなのかと、どこを見れば見破れるのかを紹介します。
目次
偽サイトはなぜ本物そっくりなのか 作る側から見た事実
Webサイトの見た目は、技術的にはとても簡単にコピー出来ます。
ホームページは、文章/画像/デザインの指示(HTMLやCSS)を組み合わせて表示しています。
これらは、見る人のブラウザーに届いて画面に出る以上、誰でも保存できます。
ロゴの画像も、色の指定も、ボタンの形も同じです。
制作会社が何週間もかけて作るデザインでも、見た目だけなら短い時間で真似できてしまいます。
最近は生成AIを使えば、不自然さの無い日本語の文章も簡単に作れます。
ホームページは、文章/画像/デザインの指示(HTMLやCSS)を組み合わせて表示しています。
これらは、見る人のブラウザーに届いて画面に出る以上、誰でも保存できます。
ロゴの画像も、色の指定も、ボタンの形も同じです。
制作会社が何週間もかけて作るデザインでも、見た目だけなら短い時間で真似できてしまいます。
最近は生成AIを使えば、不自然さの無い日本語の文章も簡単に作れます。
要点
「デザインがきれい」「日本語が自然」だからといって、本物とは限りません。
フィッシング対策協議会の報告でも、会社のWebサイトに載せている写真や会社の名前、会社の情報などがコピーされ、偽サイトに使われたという報告が増えています。
見た目で見分けられないなら、どこを見れば良いのでしょうか。
見た目で見分けられないなら、どこを見れば良いのでしょうか。
偽サイトを見破るための3つの確認
確認1:URL(ドメイン)を1文字ずつ見る
偽サイトは、見た目をコピー出来ても、本物と同じドメイン(URLの中の住所の部分)は使えません。
同じドメインは、世界に1つしかないからです。
そこで偽サイトは、本物に似せたドメインを使います。
当社のドメイン(
同じドメインは、世界に1つしかないからです。
そこで偽サイトは、本物に似せたドメインを使います。
当社のドメイン(
img-flow.com)を例にすると、次のようなものです。| 見た目 | 何が違うか |
|---|---|
img-fIow.com |
小文字の「l(エル)」が、大文字の「I(アイ)」になっている |
img-flovv.com |
「w」が、「v」2つになっている |
img-flow-support.com |
本物の名前に、余計な言葉が付いている |
img-flow.com.secure-login.info |
本物の名前で始まっているが、本当のドメインは「secure-login.info」 |
特に気を付けたいのは、最後の例です。
URLの中で、「https://」の後ろから最初の「/」までが住所の部分で、その右の端にある名前が、本当のドメインです。
先頭に本物の会社名が入っていても、本物とは限りません。
さらに最近は、よく知られたクラウドサービスや Google ドキュメントなど、本物のサービスの中に偽のページを置く手口もあります。
「よく知っているドメインだから大丈夫」ではなく、「そのサービスの公式のドメインかどうか」で見分けると安心です。
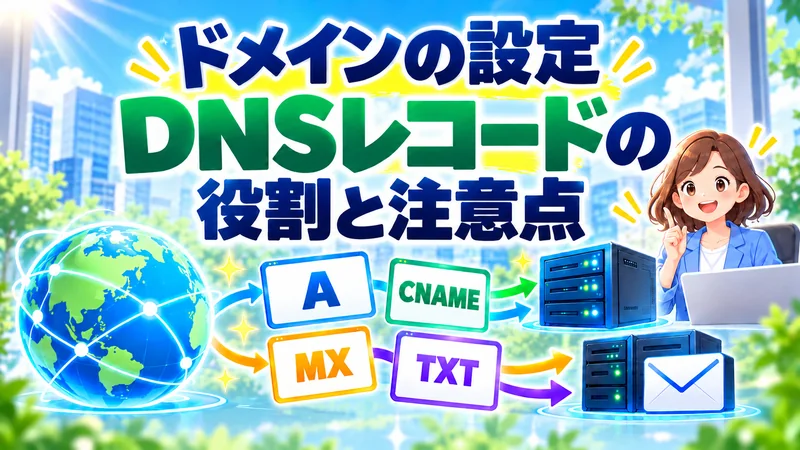
ドメインの仕組みは、紹介記事「ドメインの設定(DNS レコード) A/CNAME/MX/TXT の役割と変える時の注意」にまとめています。
URLの中で、「https://」の後ろから最初の「/」までが住所の部分で、その右の端にある名前が、本当のドメインです。
先頭に本物の会社名が入っていても、本物とは限りません。
さらに最近は、よく知られたクラウドサービスや Google ドキュメントなど、本物のサービスの中に偽のページを置く手口もあります。
「よく知っているドメインだから大丈夫」ではなく、「そのサービスの公式のドメインかどうか」で見分けると安心です。
ドメインの仕組みは、紹介記事「ドメインの設定(DNS レコード) A/CNAME/MX/TXT の役割と変える時の注意」にまとめています。
確認2:鍵マーク(https)は、本物のサイトの印ではない
「アドレスバーに鍵マークが付いていれば安全」と思っている方も多いかもしれません。
実は、これが一番多い思い違いです。
鍵マーク(https)が表しているのは、見る人とサイトの間の通信が暗号化されているということだけです。
サイトを運営しているのが本物の会社かどうかは、鍵マークでは分かりません。
サイトの通信を暗号化するためのSSL証明書には、無料で取れるものもあります。
そのため、偽サイトにも普通に鍵マークが付いています。
Google Chrome も、鍵マークが「信頼できるサイトの印」と思われやすいことから、2023年に鍵マークを別のアイコンに変えています。
実は、これが一番多い思い違いです。
鍵マーク(https)が表しているのは、見る人とサイトの間の通信が暗号化されているということだけです。
サイトを運営しているのが本物の会社かどうかは、鍵マークでは分かりません。
サイトの通信を暗号化するためのSSL証明書には、無料で取れるものもあります。
そのため、偽サイトにも普通に鍵マークが付いています。
Google Chrome も、鍵マークが「信頼できるサイトの印」と思われやすいことから、2023年に鍵マークを別のアイコンに変えています。
補足
鍵マークは、手紙が「封筒に入っている」という意味です。
中の手紙を書いたのが本人かどうかは、また別の話です。
中の手紙を書いたのが本人かどうかは、また別の話です。
確認3:メールやSMSのリンクからログインしない
確認1と2はとても大切ですが、スマホの小さな画面で、URLを毎回1文字ずつ確かめるのは大変です。
そこで一番確実なのが、メールやSMSのリンクは開かず、自分で公式の入口から開く方法です。
そこで一番確実なのが、メールやSMSのリンクは開かず、自分で公式の入口から開く方法です。
- 公式のアプリから開く
- ブックマーク(お気に入り)に登録した公式サイトから開く
- パスワードを保存する機能(パスワードマネージャー)を使う
最後の方法は、意外と知られていません。
ブラウザーやスマホのパスワードを保存する機能は、登録した本物のサイトでしか、IDとパスワードを自動で入力しません。
見た目がどれだけそっくりでも、偽サイトでは反応しないのです。
「いつもは自動で入力されるのに、今日は出てこない」と感じたら、偽サイトを疑ってみてください。
また、パスワードの代わりに「パスキー」でログイン出来るサービスも増えています。
パスキーは、偽サイトでは使えない仕組みです。
使えるサービスでは、設定しておくと安心です。
ブラウザーやスマホのパスワードを保存する機能は、登録した本物のサイトでしか、IDとパスワードを自動で入力しません。
見た目がどれだけそっくりでも、偽サイトでは反応しないのです。
「いつもは自動で入力されるのに、今日は出てこない」と感じたら、偽サイトを疑ってみてください。
また、パスワードの代わりに「パスキー」でログイン出来るサービスも増えています。
パスキーは、偽サイトでは使えない仕組みです。
使えるサービスでは、設定しておくと安心です。
もし入力してしまった時は
うっかり入力してしまった時は、次の順番で対応します。
-
本物のサイトや公式のアプリから、すぐにパスワードを変える同じパスワードを他のサービスでも使っている場合は、そちらも変えます。
-
クレジットカードの情報を入力した場合は、すぐにカード会社へ連絡するカードの裏に書いてある電話番号にかけます。
-
二段階認証(多要素認証)を設定するまだ設定していないサービスは、これを機に設定しておくと安心です。
-
お金の被害があった場合は、最寄りの警察署に相談するいつ、どのメールやサイトで、何を入力したかを控えておくと、話が早く進みます。
怪しいメールは、フィッシング対策協議会(
パスワードの作り方と二段階認証は、紹介記事「パスワードの使い回しは危険! 専門知識ゼロでできる不正アクセス防止の基本」にまとめています。
info@antiphishing.jp)に報告することも出来ます。パスワードの作り方と二段階認証は、紹介記事「パスワードの使い回しは危険! 専門知識ゼロでできる不正アクセス防止の基本」にまとめています。
会社として 自社の名前を偽サイトに使われないために
ここまでは、だまされないための話でした。
会社のWebサイトやメールを運営している立場では、自社の名前が偽サイトや偽メールに使われることも考えておきたいところです。
大きな会社だけの話ではありません。
出来る対策には、次のようなものがあります。
会社のWebサイトやメールを運営している立場では、自社の名前が偽サイトや偽メールに使われることも考えておきたいところです。
大きな会社だけの話ではありません。
出来る対策には、次のようなものがあります。
- メールの送信ドメイン認証(SPF/DKIM/DMARC)を設定する
- 自社のドメインを使った「なりすましメール」を、受け取る側で見分けやすくなります。
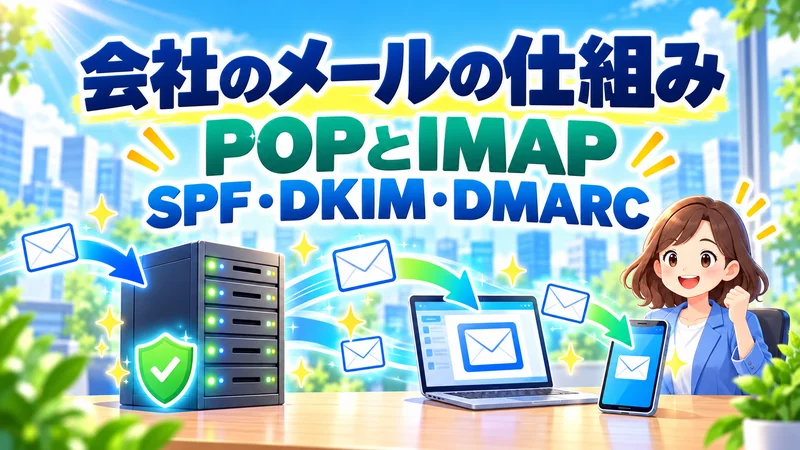
仕組みは、紹介記事「会社のメールの仕組み POP と IMAP の違いと、SPF/DKIM/DMARC の役割」にまとめています。 - お客様に、公式のURLと、当社から送るメールの内容を案内しておく
- 「当社からメールでパスワードの入力をお願いすることはありません」と書いておくだけでも、お客様が見分けやすくなります。
- 時々、自社の名前で検索してみる
- 自社の写真や会社の情報をコピーした、怪しいサイトが無いかを確かめます。
見つけた場合は、著作権や商標権の侵害にあたる可能性があるので、警察への相談も考えてみてください。
まとめ 見た目ではなく「URL」と「開き方」で見分ける
見た目だけで本物か偽物かを見分けるのは、Webサイトを作っている側でも難しいことです。
だからこそ、次の3つを習慣にしておくと安心です。
だからこそ、次の3つを習慣にしておくと安心です。
- URL(ドメイン)を1文字ずつ確かめる
- 鍵マークは、本物のサイトの印ではないと知っておく
- メールやSMSのリンクではなく、公式のアプリ/ブックマーク/パスワードを保存する機能から開く
「なんだか急かされている」「いつもと何か違う」と感じたら、一度立ち止まることが、一番の対策です。
出典:フィッシング対策協議会「2026/09 フィッシング報告状況」(2026年10月19日公開)
この記事は参考になりましたか?
ご回答ありがとうございました